Nueva falla de seguridad de cPanel – CVE-2026-29201, CVE-2026-29202, CVE-2026-292

Hoy se lanzó un nuevo parche de seguridad de cPanel que soluciona 3 vulnerabilidades graves. Si tiene un VPS y utiliza este panel debe actualizarlo inmediatamente si tiene desactivada las actualizaciones automáticas.

Si su plan es compartido o revendedor no debe realizar ninguna acción. Los servidores son actualizados automáticamente cada vez que sale un nuevo parche.

Importante actualización de seguridad Apache

La vulnerabilidad CVE-2026-23918 es un fallo crítico de seguridad en Apache HTTP Server que permite a un atacante ejecutar código de forma remota (RCE). Si tiene un vps y utiliza apache, recomendamos actualizarlo inmediatamente. Afecta a todas las versiones a excepción de MPM: prefork.

Si tiene un plan revendedor o de hosting no es necesario que tome ninguna acción. Si utiliza un VPS el manejo corre por cuenta del usuario y requiere aplicar esta actualización inmediatamente.

Fuente: https://access.redhat.com/security/cve/cve-2026-23918

cPanel bug 2026: 40M sitios bajo ataque de hackers

Más de 40 millones de usuarios de cPanel están expuestos a un bug de seguridad que los hackers están explotando activamente desde hace meses, según confirmaron múltiples fuentes de seguridad informática. La vulnerabilidad, registrada internamente como CPANEL-52908, reside en la lógica de autenticación del panel de control más usado del mundo para hosting compartido.

Para founders que gestionan su infraestructura web o dependen de proveedores de hosting, esto no es una noticia teórica: es una amenaza inmediata que puede comprometer no solo tu sitio, sino toda la infraestructura del servidor donde está alojado.
¿Qué tipo de vulnerabilidad es y cómo funciona el exploit?

A diferencia de ataques convencionales como SQL injection o XSS, este bug es un bypass de autenticación en las rutas de login de cPanel y WHM (WebHost Manager). En términos simples: los hackers pueden eludir el sistema de sesiones y obtener control administrativo completo del servidor sin necesitar credenciales válidas.

Los servidores cPanel de WHOST se encuentran con la actualización de seguridad al día.
Nuevo Spoofing email Santander

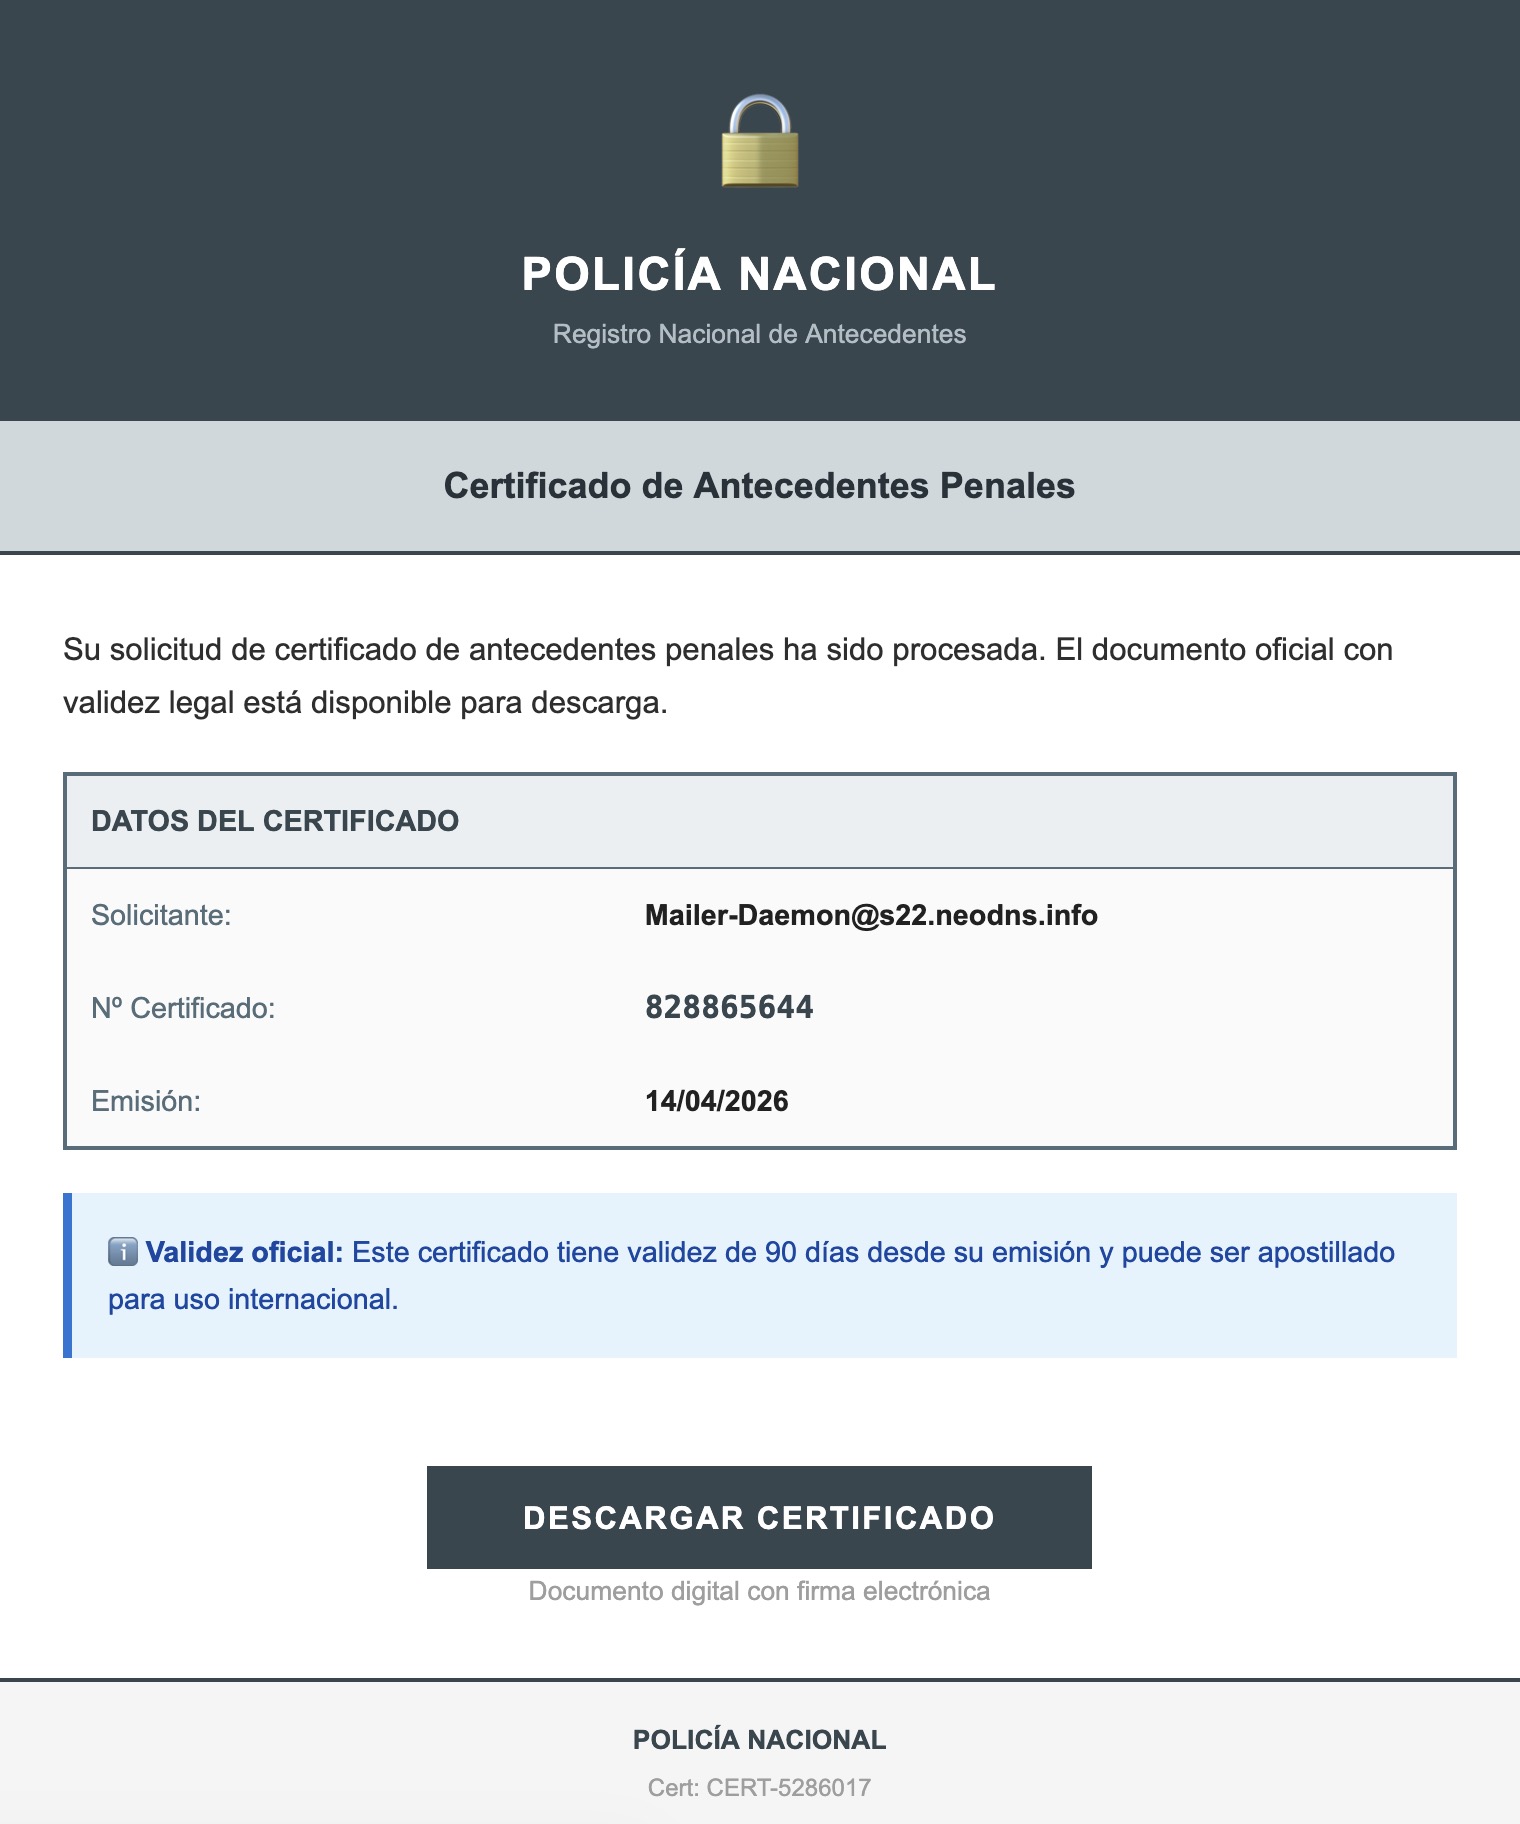
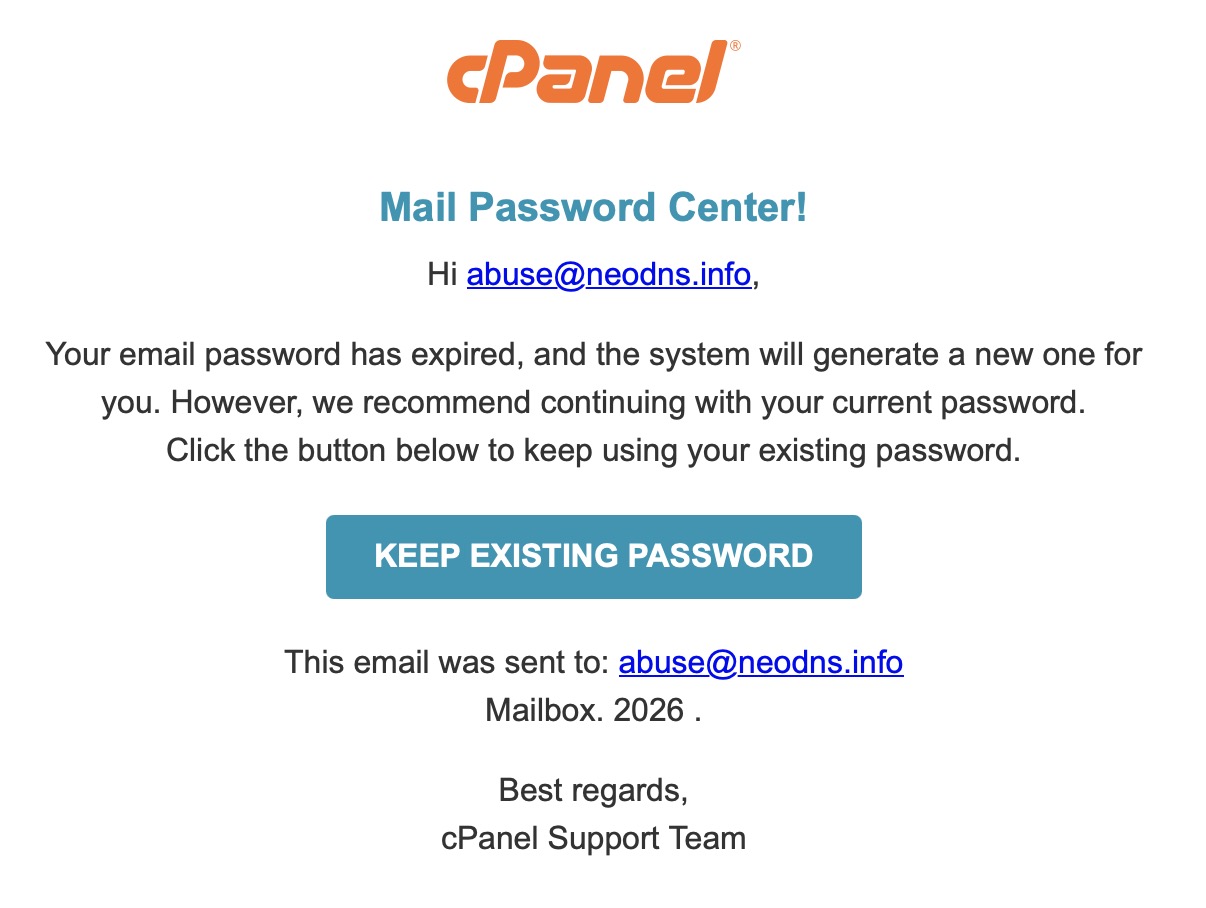
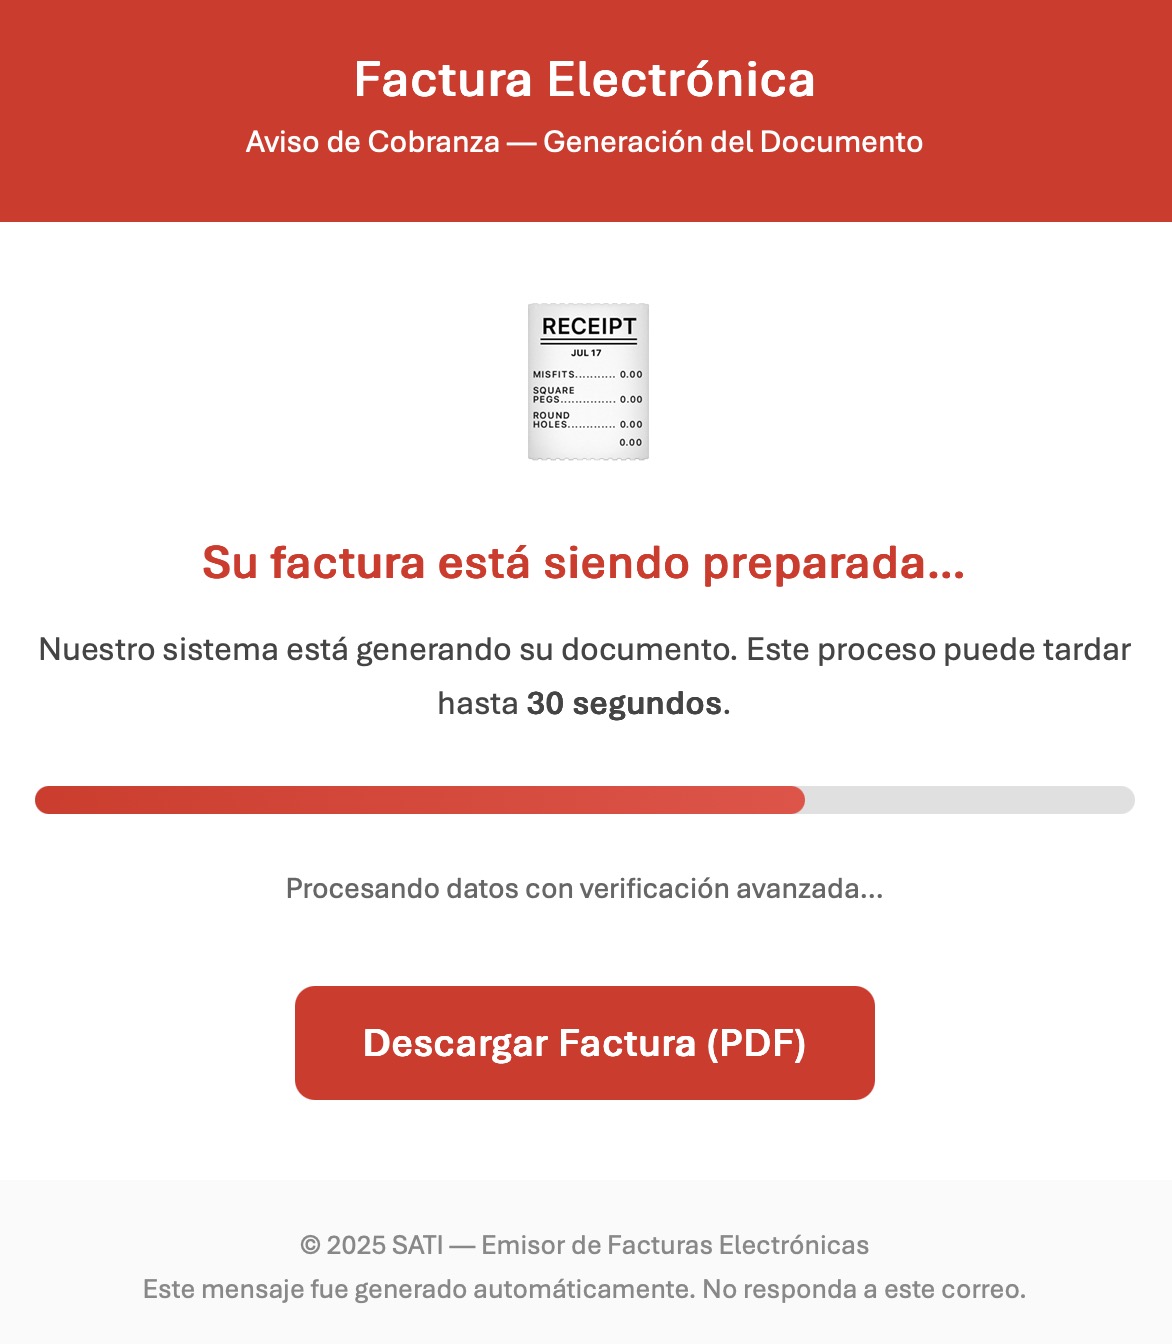
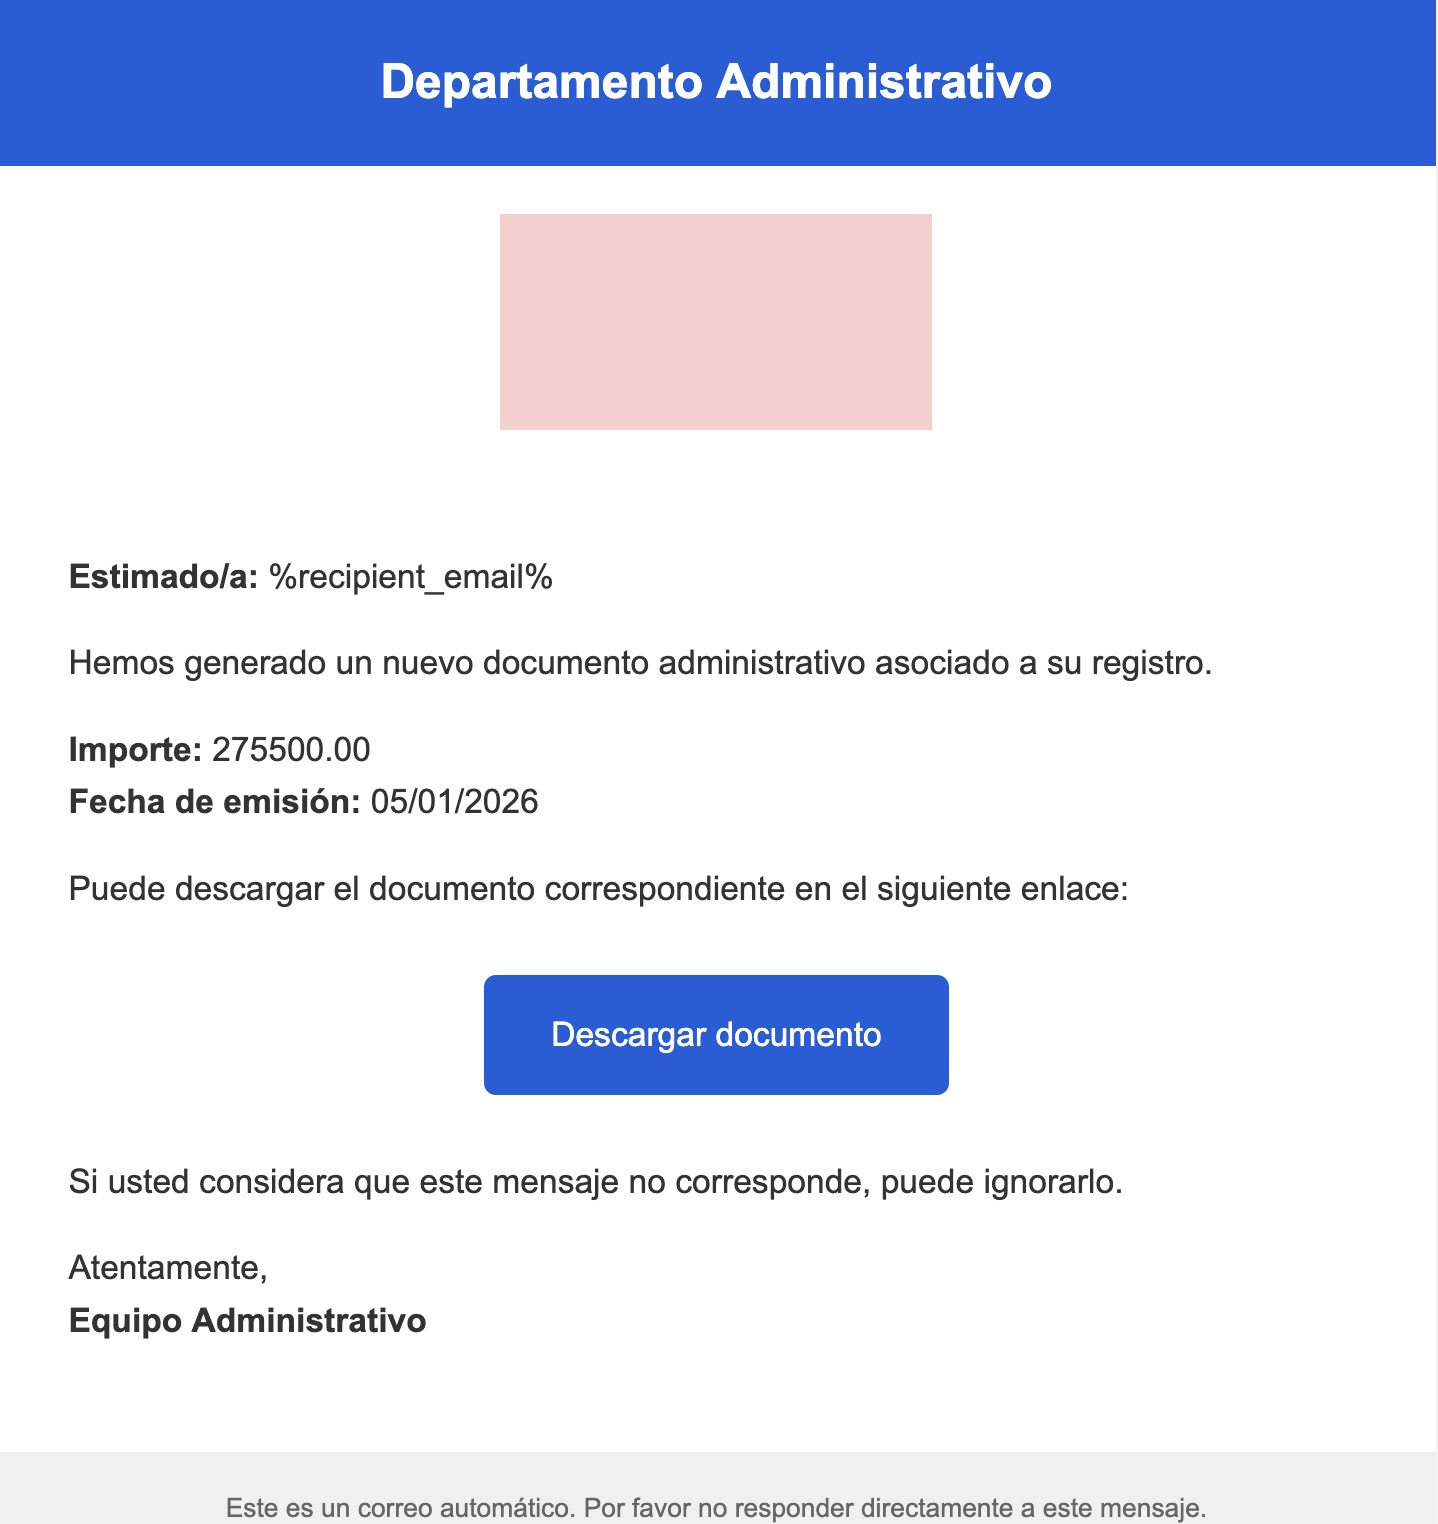
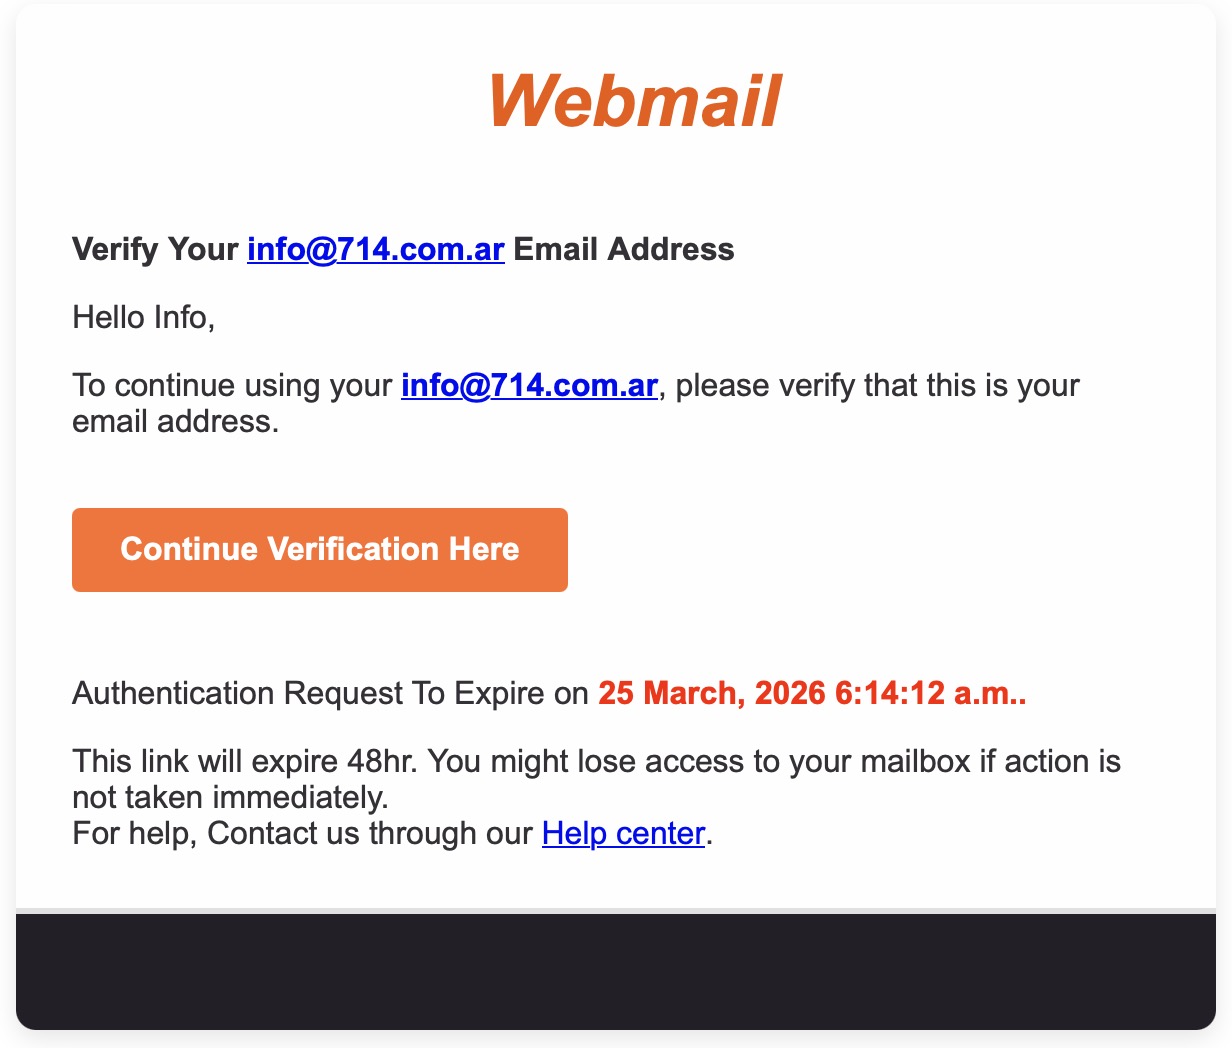
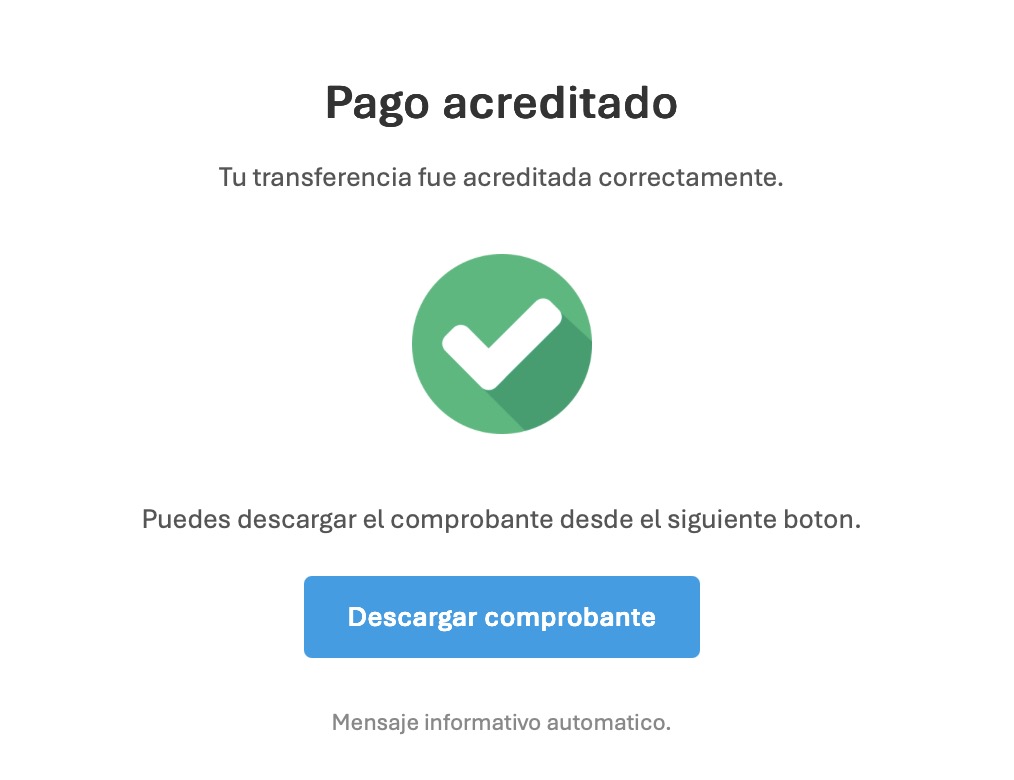
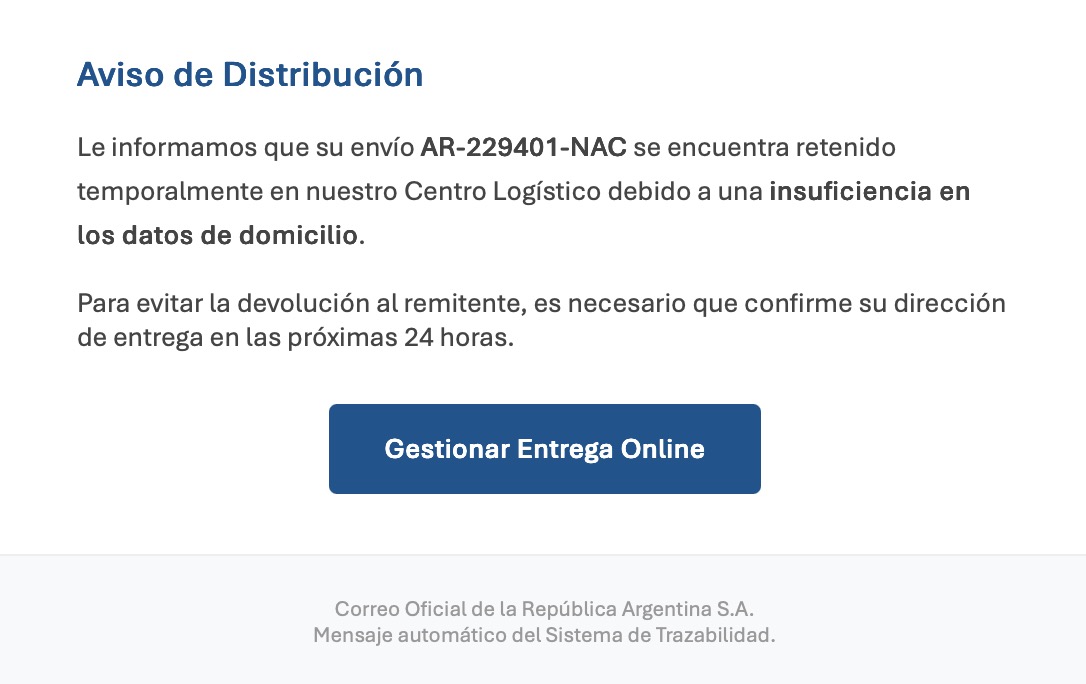
Hoy ha comenzado a circular un spoofing email de banco Santander. No abra el enlace. El banco no envía facturas en pdf vía email, es un virus. Se adjunta copia del correo que esta circulando.